Há um ano, encontrar uma vulnerabilidade grave e explorável era um trabalho lento e caro, realizado por pesquisadores de segurança de elite. Isso já não é mais verdade. Nos últimos 12 meses, os modelos de IA de fronteira se tornaram notavelmente bons em descobrir e explorar vulnerabilidades de software, e níveis semelhantes de capacidade estão rapidamente se tornando disponíveis em modelos de pesos abertos com salvaguardas cibernéticas limitadas. Ataques que antes exigiam recursos especializados agora estão ao alcance de praticamente qualquer pessoa.
Vimos como isso se manifesta em uma única semana, quando o PHP divulgou duas vulnerabilidades críticas de execução remota de código (RCE), falhas que permitem a um invasor assumir o controle de um servidor com uma única solicitação pela internet.1 No momento da divulgação, dezenas de milhões de serviços PHP expostos à internet executavam versões afetadas. Quase duas semanas depois, cerca de 29 milhões de serviços continuavam vulneráveis. Por trás desses servidores estão bancos, prestadores de serviços de saúde, empresas de energia e grande parte da infraestrutura que sustenta a internet. E aquele mesmo dia trouxe outras cinco divulgações importantes em todo o setor.
Transformar uma falha como a do PHP em um ataque funcional costumava levar meses para uma equipe especializada. Em aproximadamente um dia após a divulgação do PHP2Shell, pesquisadores de segurança haviam desenvolvido um exploit funcional e pronto para uso em ataques. Na semana seguinte, essa pesquisa havia sido ampliada para abranger outras versões e configurações do PHP. O intervalo entre a descoberta e a exploração está diminuindo de meses para minutos.
As leis da cibersegurança estão mudando, e rapidamente.
- A IA está ampliando os riscos. Os invasores agora conseguem encontrar e explorar brechas mais rápido do que os defensores conseguem fechá-las.
- Os ataques estão se tornando totalmente automatizados. A IA passou de auxiliar invasores para executar suas tarefas e, depois, a planejar e conduzir campanhas inteiras por conta própria.
- Os agentes são os novos insiders. Embora não sejam inerentemente maliciosos, eles executam tarefas e fluxos de trabalho de negócios em velocidade de máquina, ininterruptamente, e têm amplo acesso a dados, aplicativos, ferramentas e outros agentes. Como qualquer insider, podem cometer erros, ser manipulados ou ser comprometidos.
O que construímos para humanos não escala para a IA. A Frontier Transformation começa com resultados de negócios e uma ideia simples: a tecnologia foi inventada para servir à humanidade, e não o contrário. Para ajudar as organizações a dar vida às suas ideias e inovar com segurança na era agêntica, precisamos de uma nova arquitetura de cibersegurança, criada para a segurança agêntica.
Uma nova arquitetura de cibersegurança, criada para combater IA com IA
A arquitetura de cibersegurança da Microsoft tem três camadas:
- Sinais, sensores e atuadores. Essa camada fundamental é impulsionada por sensores e atuadores no Microsoft Defender, Microsoft Entra, Microsoft Intune, Microsoft Purview, Microsoft Sentinel, na rede, no sistema operacional, no navegador e em nossa nuvem de hiperescala. Os sensores indicam que algo está errado. Os atuadores permitem que você faça algo a respeito: isolar um dispositivo na rede, revogar o acesso de uma identidade ou bloquear um agente na camada de autorização. E, como sabemos que não somos o único fornecedor de soluções de segurança no seu ambiente, nos conectamos ao ecossistema mais amplo por meio de mais de 500 conectores. Juntas, as fontes da Microsoft e de parceiros produzem mais de 165 trilhões de sinais por dia,2 que, enriquecidos pela inteligência de ameaças da Microsoft e dos clientes, alimentam a camada de contexto.
- Contexto. Essa camada organiza esses sinais, junto com o ambiente próprio de cada cliente, em uma compreensão em tempo real do ambiente digital, pronta para uso por agentes e otimizada para precisão, revocação e eficiência no uso de tokens.
- Agentes, harness e modelos. No topo estão agentes de segurança especializados que trabalham juntos em equipes por meio de manuais de estratégias, coordenados por um harness, e uma abordagem multimodelo que usa o modelo certo para cada tarefa, projetada para garantir resultados de segurança eficazes e eficientes, em escala.
Entregando segurança agêntica no Microsoft Ignite
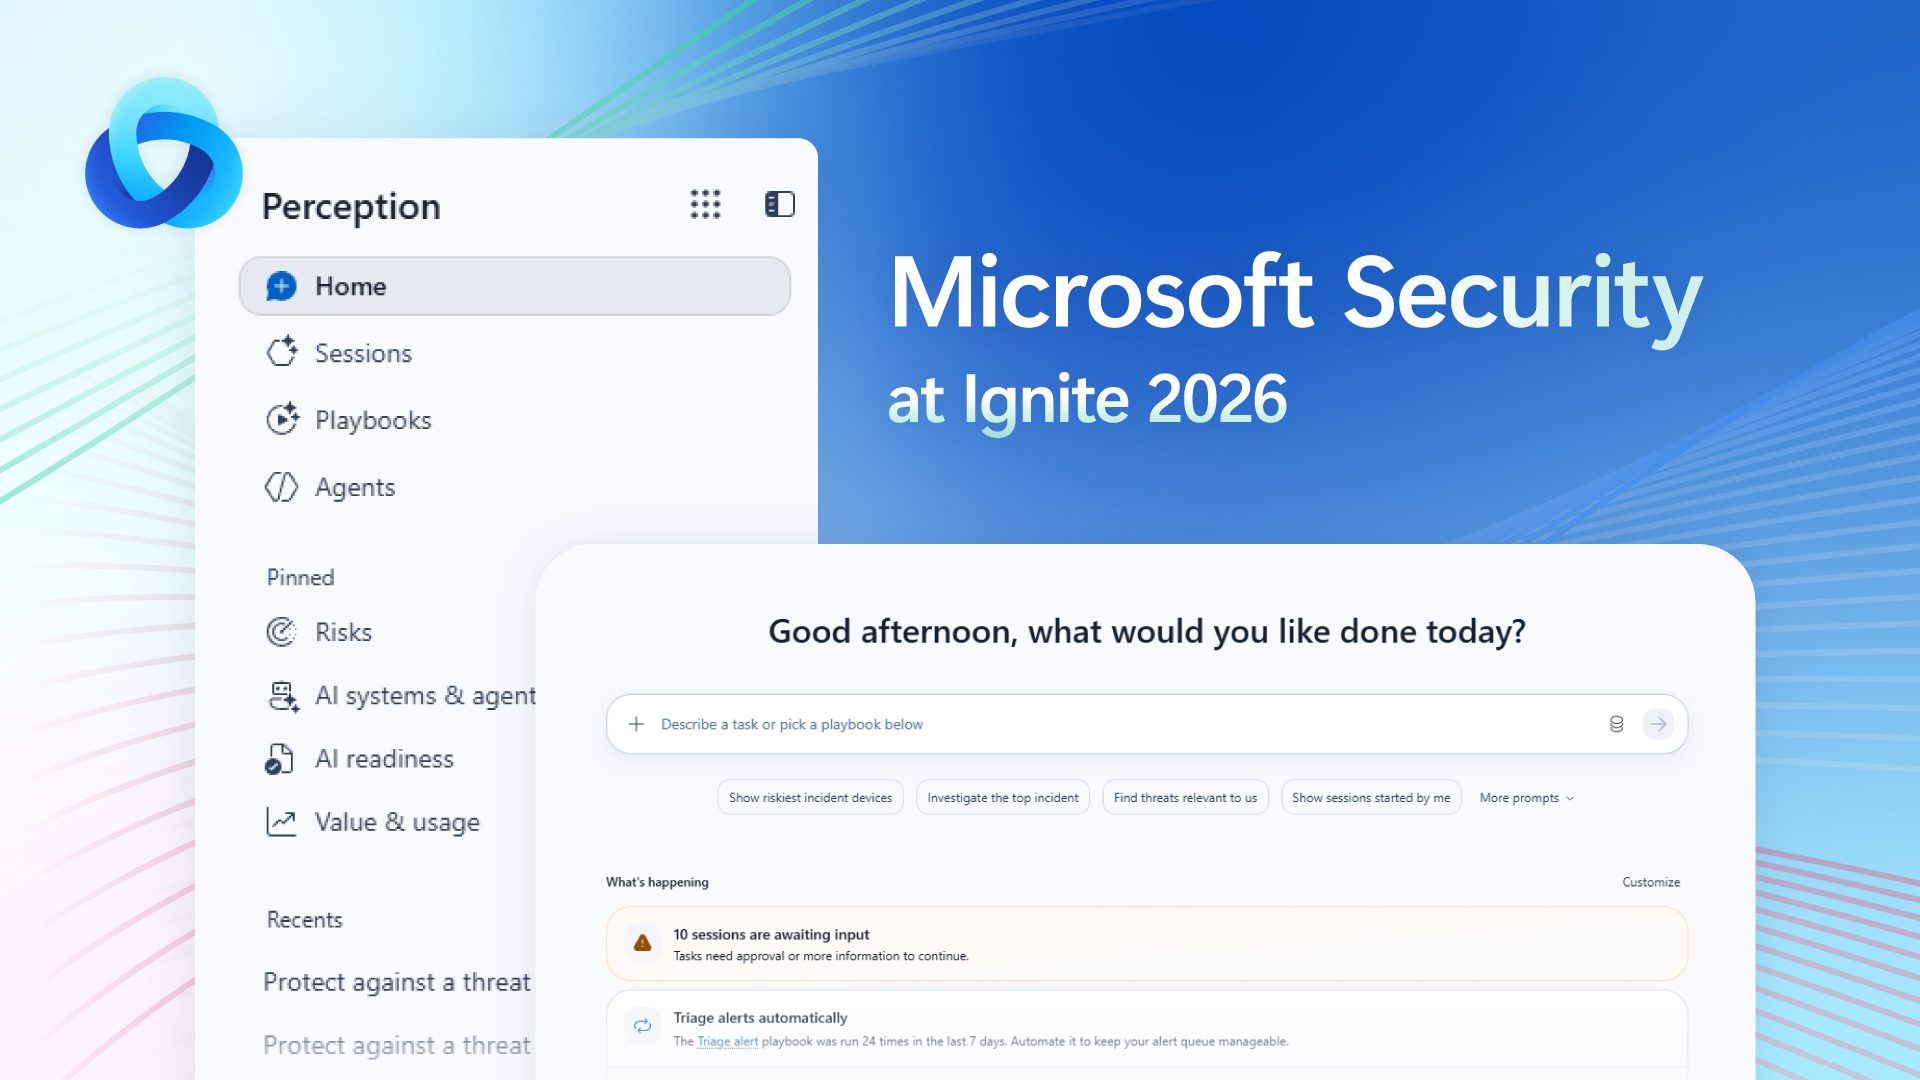
No Microsoft Ignite 2026, estamos entregando inovações em todas as camadas da arquitetura. Isso começa com o Microsoft Perception, agora em disponibilidade geral.
O Perception reúne os elementos do topo da arquitetura. Ele orquestra agentes de red team, blue team e green team por meio de manuais de estratégias, trabalhando juntos em um ciclo fechado para entregar resultados de segurança. Os agentes de red team simulam ataques da perspectiva de um invasor antes que ocorra uma violação. Os agentes de blue team detectam ataques, fazem a triagem de alertas e investigam ataques, liberando os analistas para se concentrar nas decisões críticas que mais importam. Os agentes de green team corrigem e remediam.
O Perception foi criado para ajudar as equipes de segurança a atuar em velocidade de máquina, gerar resultados em vez de apenas executar tarefas e automatizar sem perder o controle. Sua equipe define as salvaguardas e aprova ações de alto impacto, e gatilhos automatizados iniciam manuais de estratégias quando um incidente atende aos critérios que você define. Novos painéis de gerenciamento de custos e uma ferramenta de estimativa de custos ajudam você a acompanhar o uso de IA, prever gastos e relacionar os custos a resultados de segurança mensuráveis.
Os agentes são tão bons quanto o que conseguem ver e fazer. É por isso que estamos investindo tanto na base quanto nas camadas acima dela.
O Centro de Operações de Segurança Integrado (Integrated Security Operations Center – ISOC) no Microsoft Defender, com recursos principais em disponibilidade geral, faz parte dessa base. O ISOC reúne recursos de gerenciamento de eventos e informações de segurança (SIEM), análise de comportamento de usuários e entidades (UEBA), inteligência de ameaças e proteção e interrupção de ameaças para que você possa iniciar sua jornada rumo ao centro de operações de segurança (SOC) agêntico. Clientes elegíveis do Defender Suite, Microsoft 365 E5 e Microsoft 365 E7 recebem todos os recursos de SIEM do Microsoft Sentinel, retenção padrão de dados de 90 dias para dados do Defender, mais de 500 conectores, tarifas reduzidas de ingestão e um data lake integrado. A gama completa de recursos de SIEM está agora em versão prévia.
Continue lendo para saber como o Microsoft Perception, o ISOC no Defender e os novos recursos em toda a arquitetura trabalham juntos para ajudar os clientes a proteger suas bases, proteger os insiders agênticos e se defender com agentes.
Proteja suas bases
A defesa contra ataques na velocidade da IA começa por fechar as portas pelas quais os invasores entram primeiro, e a escala desse trabalho está aumentando. Em 2026, mais de 96 mil vulnerabilidades3 foram publicadas no programa CVE (Vulnerabilidades e Exposições Comuns), mais do que o dobro das cerca de 40 mil de 2024 e mais de 20 vezes o nível de 2010,4 em parte devido a ferramentas de descoberta de vulnerabilidades assistidas por IA.
No entanto, apenas 26% das vulnerabilidades do catálogo Vulnerabilidades Exploradas Conhecidas da Agência de Cibersegurança e Segurança de Infraestrutura (CISA) foram remediadas em 2025, já que a remediação normalmente se estende por semanas e meses. A IA encontra essas brechas mais rápido do que as equipes conseguem fechá-las. Hoje estamos anunciando novos recursos para ajudar.
- Fortaleça sua base de segurança com o Perception. Em versão prévia em janeiro de 2027, as novas AI Readiness Initiatives no Perception transformam as orientações do Secure Now em planos acionáveis com acompanhamento compartilhado do progresso, ajudando as organizações a fechar brechas críticas de segurança e a se preparar para a adoção de IA. As iniciativas se concentram em cenários que ajudam a reduzir os riscos ampliados pela IA, como modernizar a autenticação e implantar atualizações mensais.
- Priorize e reduza a exposição com agentes e manuais de estratégias do Perception. Concentre-se nos riscos mais importantes e coordene a remediação usando inteligência de ameaças e contexto de negócios. Dois novos manuais de estratégias reúnem agentes de green team, incluindo o Agente de Priorização de Postura, agora em disponibilidade geral, e o Agente de Redução de Riscos, agora em versão prévia pública. A cobertura abrange Microsoft, Amazon Web Services (AWS) e Google Cloud.
- Blindagem contra vulnerabilidades (Vulnerability shielding), disponível em versão prévia, ajuda a proteger ativos vulneráveis contra exploração, aplicando proteção direcionada e temporária para dar tempo aos defensores antes que possam aplicar uma correção permanente. Durante as operações de rotina, o Agente de Redução de Riscos sugere proativamente o uso desse recurso quando as correções não estão imediatamente disponíveis. Durante um ataque ativo, a blindagem contra vulnerabilidades ajuda a reduzir a exposição a determinadas vulnerabilidades ao aplicar proteções direcionadas e temporárias enquanto as organizações preparam a remediação imediata. Nos cenários compatíveis, essas proteções podem incluir ajustes na acessibilidade da rede e nas permissões para ajudar a limitar a exposição.
- Proteja os dados no uso por pessoas e agentes com o Microsoft Purview. A classificação aprimorada de dados permite uma proteção precisa com menos esforço manual, com disponibilidade geral em janeiro de 2027. Também entram em versão prévia em janeiro: proteção de grounding para o Copilot baseada em tipos de informações confidenciais, que permite aos clientes adotar o Copilot sem precisar rotular cada arquivo primeiro, e controles ampliados de prevenção contra perda de dados (DLP) para prompts enviados ao Copilot e a agentes locais em execução no Windows, que ajudam a proteger dados confidenciais contra vazamentos enquanto os clientes usam IA. Saiba como o Microsoft Purview acelera a proteção de dados para a era da IA.
Defenda-se com agentes
Um SOC em que as pessoas processam manualmente uma fila de alertas não consegue acompanhar ataques cada vez mais autônomos. O Perception traz agentes especializados de red team, blue team e green team, além de manuais de estratégias que automatizam fluxos de trabalho comuns de SecOps, para que os defensores possam se antecipar.
- Interrompa ameaças em velocidade de máquina com novos manuais de estratégias e agentes do Perception.Acelere a detecção, a investigação e a resposta a ameaças com novos manuais de estratégias e quatro agentes de blue team, agora em disponibilidade geral: Agente de Triagem de Alertas, Agente de Investigação de Ataques, Agente de Autoria de Detecções e Agente de Inteligência de Ameaças. Ajudando as equipes a passar da detecção à resposta mais rapidamente, com menos esforço manual.
Veja na prática: acompanhe os agentes fazendo a triagem de um alerta recebido, investigando o ataque de ponta a ponta e, depois, aprimorando regras de detecção que ajudam a identificar ameaças semelhantes no futuro.
- Mantenha-se à frente dos invasores com novos manuais de estratégias e agentes do Perception. Encontre e valide proativamente pontos fracos com manuais de estratégias que coordenam agentes de red team, incluindo o Agente de Reconhecimento, agora em disponibilidade geral, e o Agente de Teste de Penetração em Aplicações Web, agora em versão prévia, ajudando as equipes de segurança a identificar e tratar vulnerabilidades antes que os invasores possam explorá-las.
Veja na prática: pense como um invasor com o manual de estratégia de proteção de aplicações web, que executa um teste de penetração no seu aplicativo, revela os pontos fracos mais importantes e conduz a correção até o seu código no GitHub.
- Use o Perception no seu fluxo de trabalho. As equipes agora podem acionar manuais de estratégias do Perception no Defender, conectar-se por meio do Model Context Protocol (MCP) e de APIs a ferramentas de SIEM, de orquestração, automação e resposta de segurança (SOAR) e de gerenciamento de serviços de TI, além de incorporar sinais da AWS, Okta e Salesforce. Essas integrações estão em versão prévia.
Também estamos ampliando a versão prévia do Codename MDASH, nosso scanner de código agêntico, que ajuda os clientes a encontrar e corrigir vulnerabilidades. O MDASH agora pode analisar repositórios de até 5 GB e operar em nuvens reguladas, e as verificações de código do MDASH podem ser usadas pelo Agente de Teste de Penetração em Aplicações Web para priorizar e corrigir vulnerabilidades. O MDASH incorpora mais modelos da família MAI Cyber, incluindo o MAI Cyber 1.1 Flash e o MAI-Cyber-2 em versão prévia,5 melhorando a eficiência e mantendo a qualidade das descobertas de segurança. Saiba mais sobre o MAI-Cyber-2.
Proteja os insiders agênticos
Os agentes são os novos insiders. Eles operam continuamente, colaboram com outros agentes, mudam de forma e buscam objetivos de maneiras que podem surpreender as pessoas que os implantaram. Para mitigar esse risco, precisamos descobrir os agentes, incorporá-los ao gerenciamento, protegê-los e contê-los, e fazer isso continuamente — mesmo à medida que seu comportamento e contexto mudam. Com base em nosso anúncio de outubro de 2026, estamos apresentando no Ignite novos recursos para ajudar os clientes a proteger os insiders agênticos, ininterruptamente.
- Contenha continuamente os insiders agênticos com novos manuais de estratégias e agentes do Perception. Investigue e remedie riscos de postura de IA e comportamentos anômalos de agentes com novos manuais de estratégias e agentes de green team. As permissões dinâmicas do Microsoft Entra ID Governance concedem acesso limitado ao escopo da tarefa e por tempo determinado, enquanto os controles dinâmicos de Acesso Condicional ajustam as proteções conforme o risco muda. Esses recursos permanecem em versão prévia limitada.
- Descubra, governe e proteja agentes com os recursos do Microsoft Agent 365 e do Microsoft Entra Suite para insiders agênticos. A descoberta se amplia com mais 35 tipos de agentes locais, totalizando 60, incluindo Claude Code, OpenAI Codex e GitHub Copilot, além de agentes de nuvem de terceiros na AWS e no Google Cloud. Os agentes descobertos recebem um Microsoft Entra Agent ID e podem ser governados com Acesso Condicional. As políticas do Intune contêm os agentes locais compatíveis no dispositivo. Além disso, os agentes do Microsoft Autopilot recebem sua própria conta de usuário de agente e ID, para que os administradores possam habilitar Acesso Condicional, ID Protection e governança de acesso para o trabalho que um Autopilot realiza sob sua própria identidade. O Defender e o Microsoft Purview Data Loss Prevention protegem a execução e o acesso a dados confidenciais, e o Dynamic Agent Risk avalia a exposição, o raio de impacto e o comportamento em tempo de execução de cada agente. Disponíveis em versão prévia.
Embora esses recursos possam permitir que os clientes protejam e contenham agentes, eles não darão visibilidade sobre como o modelo por trás de um agente se comporta. Sem essa visibilidade, é difícil para os clientes responder a três perguntas básicas sobre atividades de IA com consequências relevantes:
- O que foi solicitado à IA e o que ela foi autorizada a fazer?
- O que aconteceu entre a solicitação e o resultado?
- Podemos verificar isso de forma independente?
É por isso que a Microsoft está anunciando a próxima fase do nosso compromisso com a IA responsável: a AI Transparency Initiative. Acreditamos que toda organização deve poder ver o que sua IA acessa e faz, verificar essas ações de forma independente e controlar o que ela tem permissão para fazer, independentemente do modelo ou fornecedor com que opere. Para isso, estamos ampliando nossa participação na SI Agent Standards Initiative do National Institute of Standards and Technology (NIST),6 além de recorrer às nossas próprias pesquisas para desenvolver padrões abertos, válidos para todo o setor, de transparência, segurança e governança de IA. Estamos moldando essa abordagem com mais de 40 organizações, incluindo Accenture, Adobe, KPMG, Mastercard e Volvo Cars. E implementaremos esse trabalho nos modelos e produtos de IA da Microsoft, incluindo Microsoft Foundry e Copilot.
Quanto mais autonomia damos à IA, mais transparência devemos esperar em troca.
Mudando a forma como o trabalho de segurança é realizado
A IA está mudando a forma como os ataques acontecem e como o trabalho de segurança é realizado. Desenvolvedores e equipes de TI e segurança agora compartilham a responsabilidade por criar, gerenciar e proteger a IA, por isso o Microsoft Foundry, o Microsoft Agent 365 e o Perception compartilham os mesmos sinais e contexto. Dentro do SOC, os analistas precisam de agentes para se defender em velocidade de máquina, e é por isso que estamos incorporando a segurança agêntica às ferramentas que eles já usam.
A tecnologia, por si só, não nos levará até lá. Proteger nosso próprio ambiente por meio da Secure Future Initiative nos ensinou muito, e nossos Frontier Security Engineers, equipes de serviços e parceiros estão trabalhando lado a lado com os clientes para colocar essas lições em prática.
Participe do Microsoft Ignite, online ou presencialmente, para saber como o Microsoft Perception, o ISOC no Defender e os novos recursos em toda a arquitetura podem ajudar a proteger sua organização em velocidade de máquina. Será um prazer ter você conosco.
Explore as novidades (em inglês)
- Secure Now.
- Microsoft Perception.
- ISOC no Microsoft Defender.
- Parceria Codename MDASH.
- Apresentando o MAI-Cyber-2.
- Proteja os insiders agênticos.
- Saiba como o Microsoft Purview acelera a proteção de dados para a era da IA.
- A IA está mudando o acesso. Veja como o Microsoft Entra ajuda você a se manter à frente.
- Veja como o Intune amplia o gerenciamento de endpoints, dá suporte à governança de IA em dispositivos e ajuda os administradores a responder às descobertas de exposição.
Para saber mais sobre as soluções do Microsoft Security, visite nosso site. Adicione o blog de Segurança (em inglês) aos favoritos para acompanhar nossa cobertura especializada sobre temas de segurança. Siga-nos também no LinkedIn (Microsoft Security) e no X (@MSFTSecurity) para conferir as últimas notícias e atualizações sobre cibersegurança.
_______________________________
22026 Microsoft Digital Defense Report—Decoding emergence.
3https://cvetodo.com/2026-cves.
4CVE: Common Vulnerabilities and Exposures.
5A inscrição não garante o acesso. As solicitações são analisadas, e a integração dos clientes ocorre com base em necessidades e critérios de priorização. Os clientes devem entrar em contato com sua equipe de atendimento para serem formalmente indicados para a versão de prévia (preview).
The post Segurança para a era agêntica, impulsionada pelo Microsoft Perception appeared first on Source LATAM.